Хакеры атаковали телеграм основателя «СушиВесла»
Евгений Купко сообщил о взломе в соцсетях. Злоумышленники скачали его голосовые сообщения и сгенерировали просьбы о деньгах.
28 октября, 2026, 17:05 0
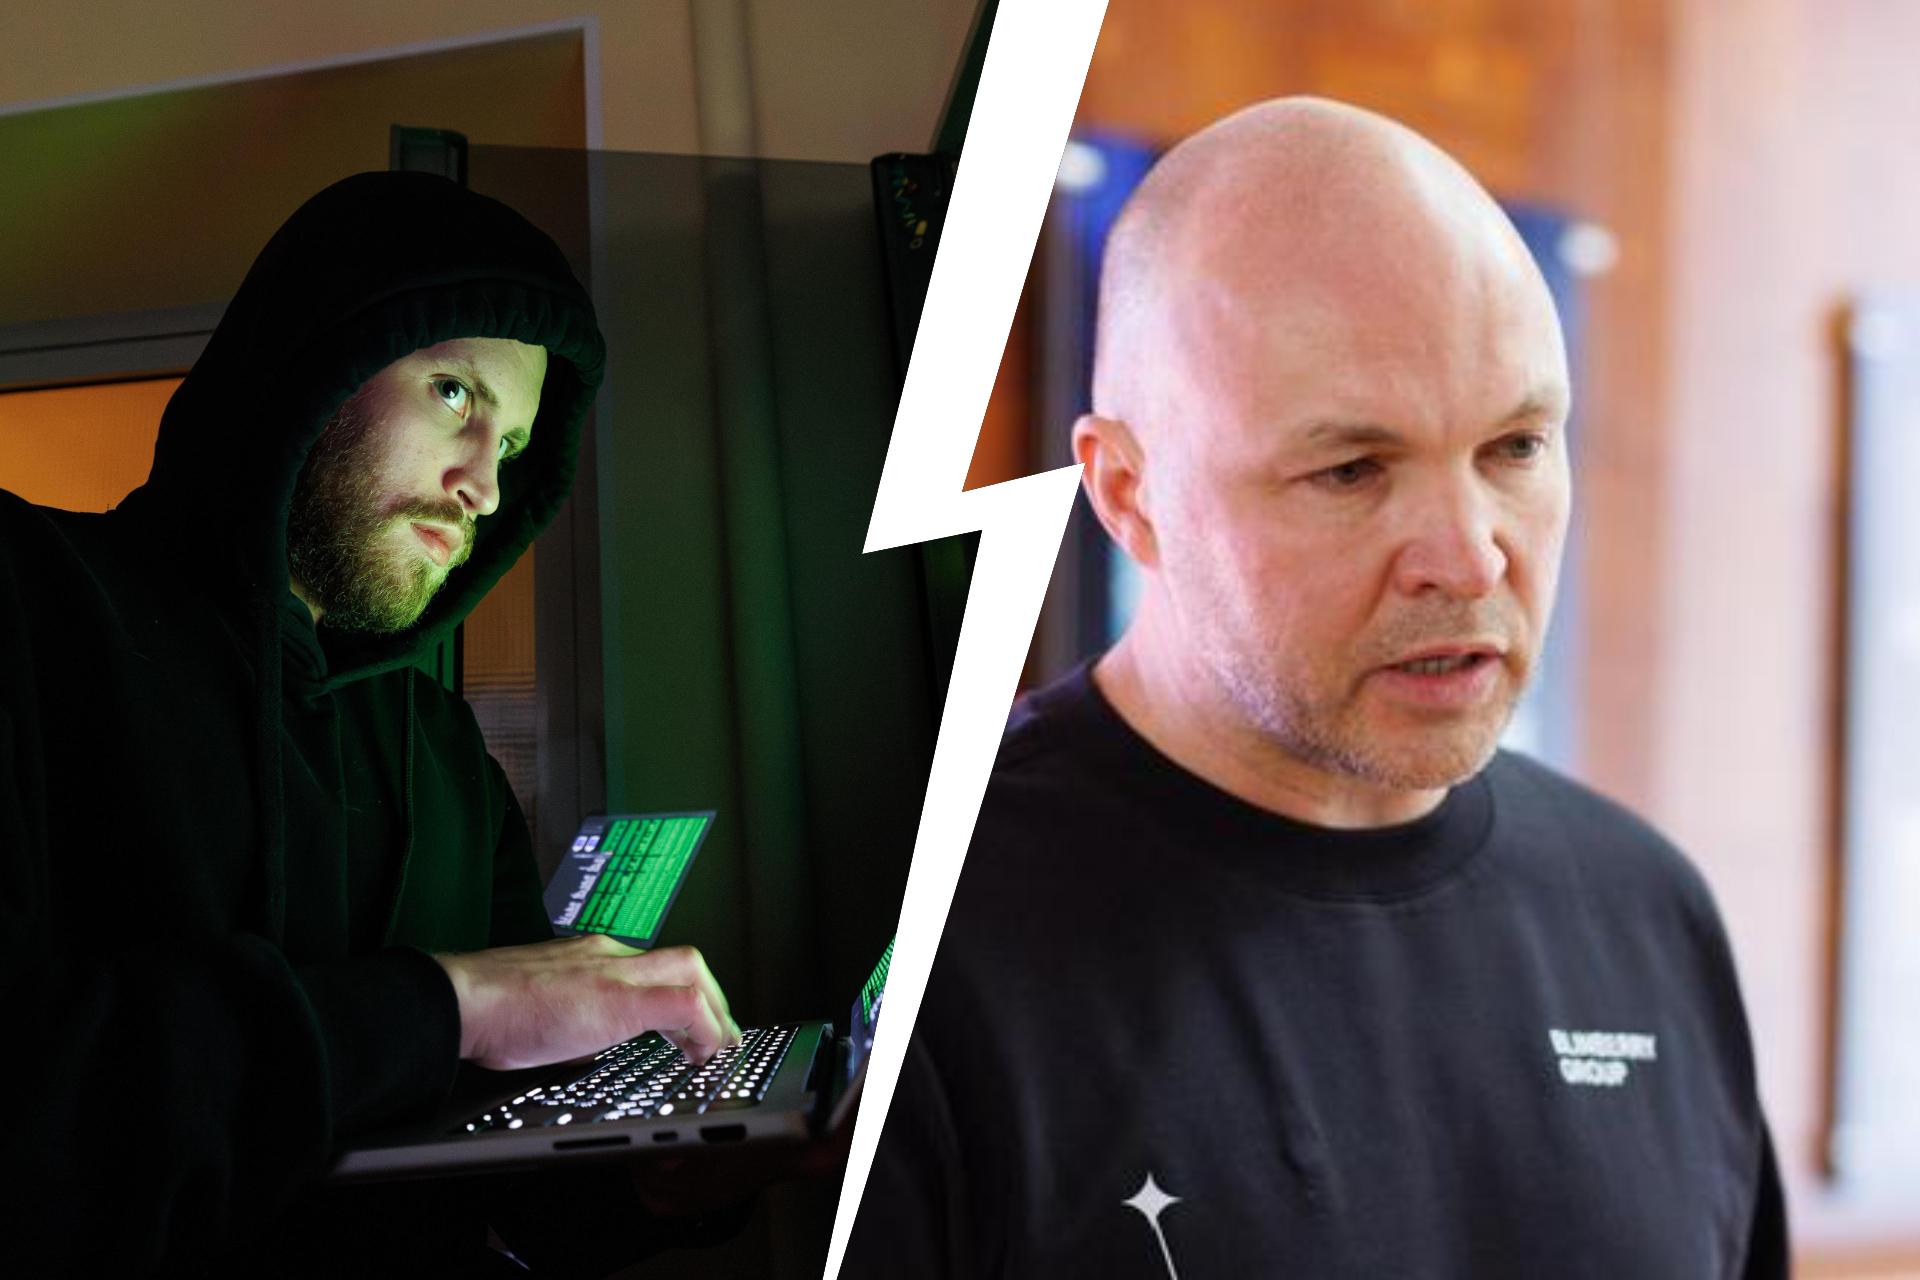

В результате атаки хакеров предприниматель потерял свой аккаунт в Телеграм
Источник:
В Волгограде хакеры взломали телеграм-аккаунт Евгения Купко — основателя сетей «СушиВесла» и «Блинбери». Бизнесмен рассказал об этом в своих соцсетях.
Информация о взломе появилась в Instagram Купко (принадлежит компании Meta, организация признана нежелательной и запрещена в России). В рилс он опубликовал короткий пост:
«Мои телеграм взломали. Если вам пришло от меня СМС или голосовое сообщение о какой-либо просьбе, прошу вас не реагировать и ничего не сообщать. Тем более переводить куда-либо. Прошу также не сообщать никаких данных. Со мной все в порядке, чего и вам желаю».
В беседе с корреспондентом V1.RU Евгений Купко объяснил, что стал жертвой мошенников сразу после возвращения из Китая, когда пытался добраться из Москвы в Волгоград:
«Я прилетел в Москву из Гуанджоу, уставший, с невероятным джет-лагом, сидел в аэропорту и вспомнил, что билет из Москвы в Волгоград у меня куплен не на ту дату, и что нужно купить билет день в день. Я сижу, ковыряюсь в Интернете, понимаю, что в этот день из Москвы в Волгоград просто нет вылетов, есть только на следующий день в 4 вечера и за какие-то 50 тысяч рублей. Внезапно вылезает сообщение, что для часто летающих пассажиров есть специальные акции, зайди, заполни анкету… Я еще подумал: „Как-то странно, поразительное совпадение“».
Бизнесмен начал заполнять анкету, но не довёл дело до конца — просто закрыл окно. Однако злоумышленникам, по всей видимости, этого хватило.
«Домой я решил ехать на машине, и уже на въезде в Волгоград мне поступает в мессенджер звонок. Звонивший представился Егором, менеджером управляющей компании в Москве, где я купил квартиру в новом доме. Буквально перед выездом я заходил в управляющую компанию, интересовался ключами от домофона, и тут этот Егор мне и говорит, что как раз сейчас занимается выдачей ключей от домофона, что мои он может бросить в почтовый ящик. Но для его активации нужно будет назвать цифровой код, который мне продиктует представитель домофонной компании. Мне тут же поступает параллельный звонок, девушка называет код, я передаю его этому самому Егору. И тут же меня начинают буквально бомбардировать звонками в мессенджеры, сообщая, что мне пришла какая-то посылка».
Купко предположил, что цель злоумышленников — как можно дольше отвлекать его от телефона, чтобы он не заметил попытки входа в свой телеграм-аккаунт.
«Минут через 20 я приезжаю домой, открываю телеграм и вижу, что у меня идут несанкционированные входы. Я их начинаю блокировать — и тут поступает звонок уже в телеграм. В шапке звонка что-то типа „Техподдержка телеграм“. На другом конце провода очень тактичная девочка, говорит, что она волонтер телеграма, что готова мне помочь сохранить мой аккаунт. Для этого мне нужно выйти из телеграма, а в идеале — и вовсе его удалить. И вместо того, чтобы позвонить своим айтишникам, я делаю своими руками все то, что она сказала, сам вышел из своего аккаунта».
Хакеры скачали голосовые сообщения, которые Евгений отправлял жене, и сгенерировали на их основе обращения. У одних контактов они просили перевести 2000 USDT, у других — помочь с переводом. Однако при генерации голоса злоумышленники допустили характерное «гэканье», встречающееся в Краснодарском крае и на Украине.
«Такое сообщение они отправили примерно десяти контактам, меня, естественно, друзья начали подкалывать, потому что голос все же был слегка искажен. Я естественно позвонил маме, сестрам, потому что их, скорее всего, начали спамить в первую очередь. Но за сегодня не было ни одного человека, которому бы злоумышленники нанесли ущерб. На всех своих страничках я разместил информацию, что меня взломали, всех предупредил. Единственный минус, что я остался без Телеграм. Но есть и другие мессенджеры. И еще один аспект — они каким-то образом ухитрились лишить меня сотовой связи. Я не мог ни звонить, ни пользоваться мобильным интернетом. Но это все, к счастью, удалось восстановить. Очень, конечно, неприятная история, но я надеюсь, что мой опыт будет полезен другим и убережет людей от мошенников».
Ранее пользователи сообщали о взломе сайтов двух известных волгоградских франшиз — «БлинБерри» и «СушиВесла». На время изображения на сайте сменились угрозами «слить» личные данные клиентов, если хакерам не переведут деньги.
Позже предприниматель рассказал о последствиях хакерской атаки на сайты компаний, признав, что в открытом доступе могли оказаться такие данные гостей, как имена, e-mail, телефоны и составы заказов.
Читайте также





















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!